La política de IA ya existe. Lo difícil es demostrar que se cumple.
Cuando la autoridad de datos pregunta cómo se usa la inteligencia artificial, una regla escrita no alcanza. Hace falta saber quién responde por cada uso y tener el soporte a la mano.
Un martes llega un requerimiento de la Superintendencia de Industria y Comercio a un centro de contacto que atiende a los clientes de un banco. Un usuario presentó una queja: nunca supo que su llamada fue analizada por una herramienta automatizada. La autoridad pide demostrar, en pocos días, cuatro cosas:
- Que el tratamiento de sus datos se informó.
- Que se evaluó el riesgo de ese sistema.
- Que las medidas de seguridad se pueden auditar.
- Que el contrato con el proveedor de la herramienta respalda todo lo anterior.
La directora de cumplimiento tiene una política de IA, aprobada por la junta hace un año. Tiene la convicción de que la empresa cumple. Lo que no tiene es la prueba en un solo lugar. El análisis de llamadas lo implementó el área de calidad. El contrato con el proveedor lo firmó compras. Los avisos de privacidad los maneja operaciones.
Y ese es solo uno de los usos. El chatbot de atención, el filtro que ordena hojas de vida y la herramienta que redacta respuestas llegaron por otras puertas, con otros dueños.
¿Por qué el uso de inteligencia artificial trae obligaciones legales aunque no exista una ley de IA?
Así entra la inteligencia artificial a las empresas: no por una sola decisión, sino área por área, cada una resolviendo su propio problema. Cada uso trae consigo obligaciones legales, aunque en Colombia todavía no exista una ley integral de IA. La razón es sencilla: las normas de protección de datos aplican a cualquier tratamiento de información personal, sin importar la tecnología que se use.
La SIC lo dejó por escrito en 2024, cuando fijó lineamientos para el tratamiento de datos en sistemas de IA. Pidió:
- Evaluar si cada uso es necesario y proporcional.
- Administrar sus riesgos y documentar un estudio de impacto cuando el riesgo para las personas es alto.
- Aplicar medidas de seguridad que la autoridad pueda auditar.
¿Qué evalúa la autoridad: la política o la prueba?
Nada de eso se resuelve con una política. La política dice qué se debe hacer. Lo que la autoridad evalúa es otra cosa: quién lo hizo, cuándo y con qué soporte. En protección de datos, esa regla tiene nombre: responsabilidad demostrada. No basta con cumplir; hay que poder probarlo cuando la SIC lo pide.
En un BPO, el reto es doble. La empresa no solo responde por sus propios datos: responde por los datos de los clientes de sus clientes. Si no logra demostrar, el requerimiento puede escalar a una investigación, con multas de hasta 2.000 salarios mínimos. Y la conversación siguiente, la de la renovación del contrato con el banco, empieza en otro tono.
Alinea conecta cada uso de IA con un responsable y su evidencia
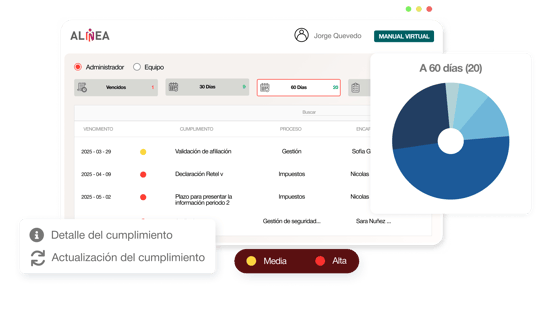 Ahí es donde Alinea cambia la operación. Conecta cada proceso donde se usa IA con las obligaciones legales que lo rigen:
- Atención al cliente, con el deber de informar a la persona que su llamada es analizada.
- Calidad, con la evaluación de riesgo de la herramienta.
- Compras, con las condiciones que debe cumplir el contrato con el proveedor.
- Talento humano, con el tratamiento de las hojas de vida.
Cada obligación queda con un responsable nombrado, una fecha y la evidencia de su cumplimiento. El responsable la recibe en términos claros, no técnico-jurídicos: qué debe hacer, cuándo y cómo. Cuando la SIC expide una nueva instrucción, el radar normativo de Alinea la identifica, el equipo jurídico la valida y la obligación se actualiza y se notifica a quien corresponde.
Alinea no evalúa el algoritmo ni reemplaza el estudio de impacto. Se asegura de algo más básico y más difícil: que la obligación de hacerlo tenga dueño, fecha y soporte. Así, el día del requerimiento, el área de cumplimiento no reconstruye la respuesta a las carreras. La encuentra.
La inteligencia artificial va a seguir entrando por todas las puertas de la empresa. La diferencia no estará en quién tiene la política más completa, sino en quién puede sostenerla con pruebas cuando la autoridad pregunta.
Tu política de IA ya está aprobada. La pregunta es si, el día que la SIC pregunte, la empresa puede demostrar quién responde por cada uso y con qué soporte.